Unsere Secure AI-Platform bündelt Modelle, Agents und Unternehmenswissen an einem Ort, mit Single Sign-On, Guardrails und Audit Trail. Ihre Mitarbeitenden arbeiten produktiv mit KI, und Sie wissen jederzeit, was mit Ihren Daten passiert.
Transparenz, Kontrolle und Steuerung von AI-Tools sind heute Standard.
Secure AI-Platform
Vom Wildwuchs zur kontrollierten KI-Nutzung
Private Konten, kostenlose Chat-Tools, Browsererweiterungen: KI wird in fast jedem Unternehmen genutzt, oft ohne dass die IT davon weiß. Welche Daten dabei wohin fließen, kann niemand so genau sagen. Ein Verbot ist keine Hilfe – denn es verschiebt die Nutzung nur ins Verborgene.
Sichtbar machen
Ein zentraler Zugang mit SSO zeigt, welche KI-Tools im Einsatz sind und wer sie wofür nutzt.
Gezielt steuern
Modelle, Tools und Wissensquellen werden bewusst freigegeben, pro Team und pro Person.
Jederzeit nachweisen
Versionierte Freigaben und ein lückenloser Audit Trail machen die KI-Nutzung prüfbar.
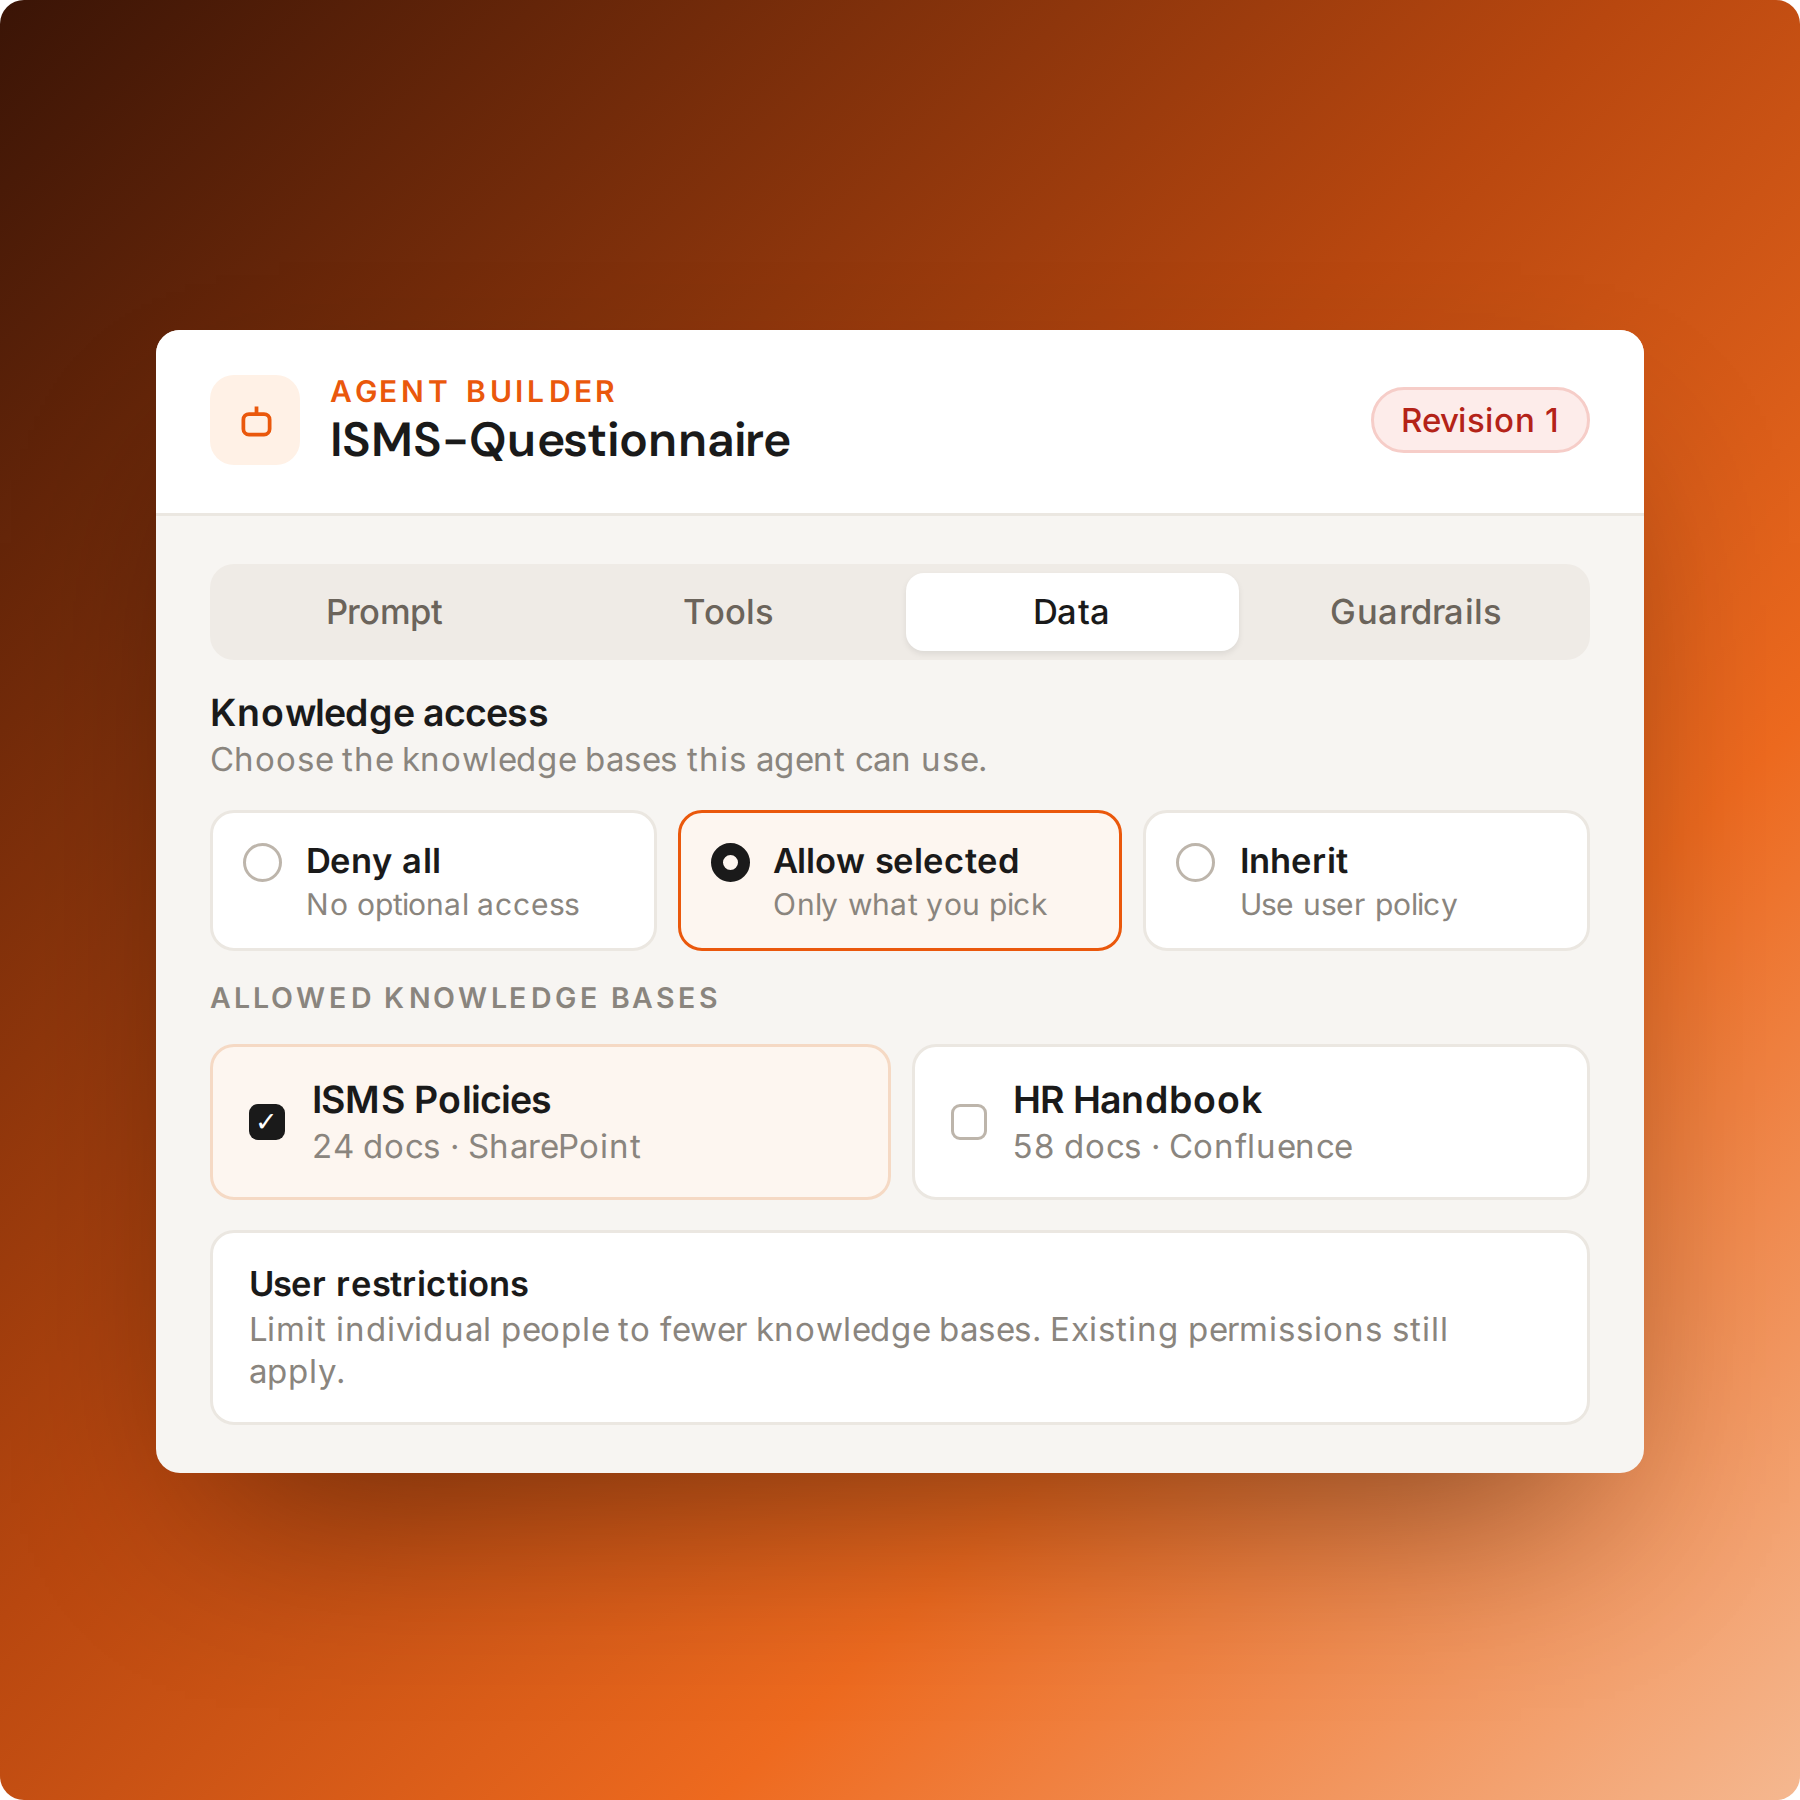
Agent builder
ISMS-Questionnaire
Revision 1
PromptToolsDataGuardrails
Input Guardrails
Before the model runs
Maximum length
Block text that exceeds the character limit.
Personal data
Block recognized email, phone, IBAN or credit-card data.
✓Email addresses
✓Phone numbers
✓IBANs
✓Credit cards
Prompt injection
Block input that matches the prompt-injection detector.
Output Guardrails · Blocked terms
secret project, internal only
Agent Builder & Guardrails
Agents bauen. Mit klaren Vorgaben.
Erstellen Sie Workspace-Agents mit festem Prompt, freigegebenen Tools und Wissensquellen. Guardrails prüfen jede Eingabe, bevor sie das Modell erreicht, und jede Antwort, bevor sie zurückgeht.
Jede Änderung wird als unveränderliche Revision gespeichert
Personenbezogene Daten und Prompt Injection werden automatisch blockiert
Gesperrte Begriffe und Längenlimits für Ein- und Ausgabe
Wissen & Integrationen
Ihr Unternehmenswissen. Gezielt freigegeben.
Binden Sie SharePoint, Teams, Confluence, Jira und weitere Quellen als Wissensbasis an. Pro Agent und pro Person legen Sie fest, welches Wissen genutzt werden darf.
Verschiedene Konnektoren, von SharePoint und OneDrive bis Confluence und GitHub
Automatische Synchronisation nach Zeitplan
Add sync source
1PICK SOURCE2CONFIGURE3SCHEDULE
Source name
e.g. Engineering docs (S3)
Connector
S3 / MinIO
S3
Microsoft SharePoint
SHAREPOINT
Microsoft OneDrive
ONEDRIVE
Microsoft Teams
TEAMS
Outlook / Exchange
OUTLOOK
Google Drive
GOOGLE_DRIVE
Gmail
GMAIL
Confluence
CONFLUENCE
Jira
JIRA
Notion
NOTION
Slack
SLACK
Dropbox
DROPBOX
Box
BOX
GitHub
GITHUB
Salesforce Knowledge
SALESFORCE
CancelContinue →
Admin · Tools & skills
Tools & skills
+ Add MCP server
!Packages are untrusted until reviewed. Enable only after checking source and checksum.
Code execution (Python)
Sandboxed · Approval capable
Web search
Research · Built-in
Ticketing (MCP)
Remote · v1.4.2
In review
Contract analyzer
Uploaded package · v0.9.0
Tools & Skills
Erweiterungen nutzen. Aber nur geprüfte.
Installieren Sie wiederverwendbare Erweiterungspakete, steuern Sie aktive Versionen und machen Sie nur freigegebene Pakete für Nutzer sichtbar, inklusive MCP-Server-Anbindung.
Neue Pakete werden umfassend geprüft
Freigabe einzeln pro Nutzer
Code-Ausführung nur in einer isolierten Sandbox
Nutzung & Budgets
Kosten immer Griff. Pro Person.
Sehen Sie verbrauchte Tokens, Anfragen und aktive Nutzer auf einen Blick. Legen Sie Budgets fest und erkennen Sie früh, wer an sein Limit kommt.
Monatliche Token-Budgets pro Nutzer
Verbrauch und letzte Aktivität in Echtzeit
Modellnutzung bei Bedarf sofort sperrbar
Admin · Usage & budgets
Token usage this month
Oct 2026
1,84 Mio.tokens
−12 % vs. Sep
Marketing720k / 1M
Engineering940k / 1M
Legal90k / 500k
Limits reset at the start of each monthSet budget
Kira.ISMS
Richtlinien & Dokumente
Quelle geprüft
Haben wir eine Informationssicherheitsrichtlinie?
K
Kira.ISMSKI-generiert17:35
Ja, Markus. Die Richtlinie wurde im März 2026 erstellt, von der Geschäftsführung freigegeben und orientiert sich an ISO 27001. Der nächste Review ist für Oktober 2026 vorgesehen.
Quelle kira-isms-knowledge-base.md
Kannst du mir den Auszug zum Umgang mit Passwörtern geben?
K
Kira.ISMSKI-generiert17:37
Einen eigenen Abschnitt „Passwörter“ gibt es nicht. Relevant ist Abschnitt 10. Zugriffsschutz:
Zentrale Zugriffssteuerung über Microsoft Entra ID
Multi-Faktor-Authentifizierung für relevante Zugriffe
Need-to-know und Least-Privilege
Kontrollierte Vergabe privilegierter Rechte
Quelle Informationssicherheitsrichtlinie_freigegeben.docx
KIRA.ISMS - Agent
Fragen stellen. KIRA antwortet mit Quelle.
Stellen Sie sich vor, Ihre Mitarbeitenden bekommen Antworten auf Sicherheitsfragen in Sekunden, direkt aus Ihren freigegebenen Richtlinien, mit Dokument und Abschnitt als Quelle. Genau das macht KIRA.ISMS. Und nach demselben Prinzip bauen Sie Agents für jedes Thema, das in Ihrem Unternehmen immer wieder gefragt wird.
Antworten nur aus freigegebenen Quellen
Unterstützt beim Ausfüllen von Sicherheitsfragebögen
Fehlende Nachweise werden klar gekennzeichnet
Agent-Use Case
So starten Sie mit unserer Secure AI-Platform
Unser Vorgehen
Wir begleiten Sie persönlich, vom Kick-off bis zum laufenden Betrieb. Ein erster nutzbarer Pilot steht meist nach wenigen Tagen, die vollständige Einrichtung dauert rund 1–2 Wochen.
Schritt 1
Kick-off
Wir klären gemeinsam Ihren Anwendungsfall, welche Daten benötigt werden und wer Zugriff erhält.
Schritt 2
Anbindung & Onboarding
Wir richten Ihren Unternehmensbereich mit Benutzern und Berechtigungen ein und binden erste Dokumente oder Datenquellen an. Ein eigenes Modelltraining ist nicht nötig: Ihr Wissen wird eingelesen und bei jeder Antwort gezielt herangezogen.
Schritt 3
Agents abstimmen
Wir konfigurieren Ihre ersten unternehmensspezifischen Agents mit eigenen Aufgaben, Wissensquellen und Werkzeugen, zum Beispiel KIRA.ISMS. Gemeinsam testen wir typische Fragen und stimmen die Agents darauf ab.
Schritt 4
Betrieb & Betreuung
Ihre Admins passen Agents selbst an und erweitern sie, Quellen lassen sich regelmäßig aktualisieren. Wir betreiben die Plattform und bleiben Ihre feste Ansprechperson.