Ein Trend, der nicht an der Grenze haltmacht
Die Berichterstattung, unter anderem beim ORF, zeigt eine wachsende Zahl von Vorfällen rund um vernetzte Kühlsysteme. Betroffen sind Handelsketten in mehreren Ländern. Für Angreifer:innen sind solche Systeme attraktiv, weil sie direkt an verderbliche Ware gekoppelt sind. Wird die Kühlung manipuliert, entsteht Schaden, der weit über die Technik hinausgeht: verdorbene Lebensmittel, unterbrochene Abläufe und ein spürbarer Vertrauensverlust bei Kund:innen.
BrightFlare-CEO Markus Seme hat die Lage im ORF-2-Interview eingeordnet:
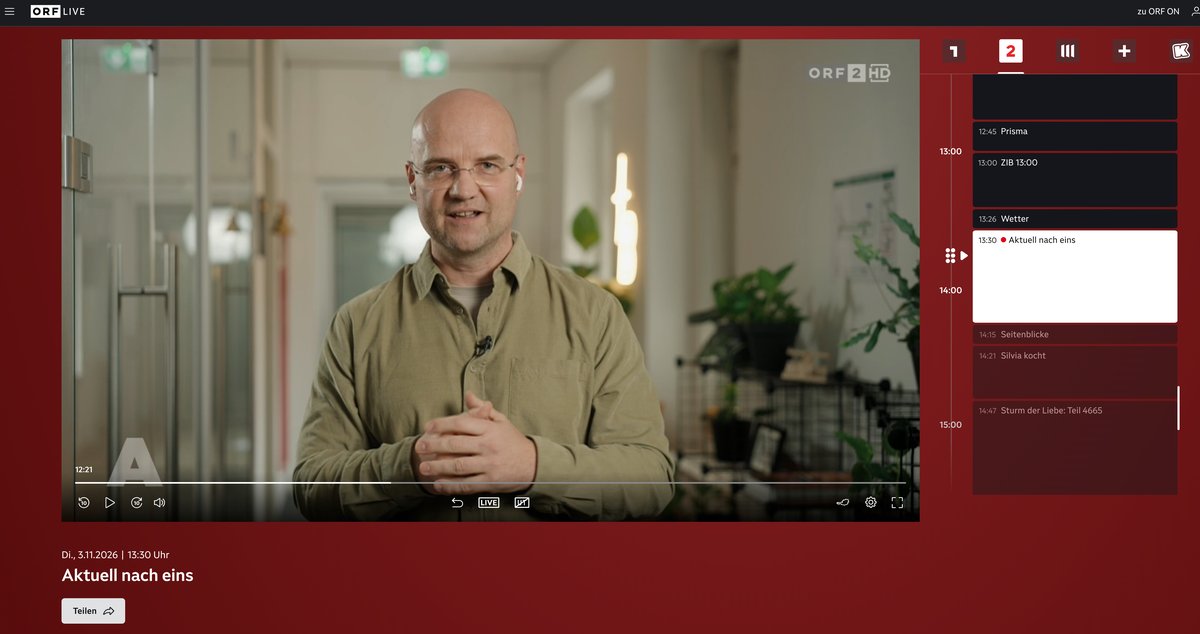
„In diesem Fall ist es technisch gesehen tatsächlich sehr sehr einfach, und wir würden auch nicht von einem klassischen Cyberangriff sprechen (...) es war leider einfach nur mehr eine Frage der Zeit, dass es zu solchen Manipulationen kommt.“
Genau das ist der Kern: Es braucht keine ausgefeilte Angriffstechnik, damit aus einer offenen Tür ein echtes Problem wird.
Warum die Schwachstellen oft hausgemacht sind
Blickt man genauer hin, liegt das Problem selten in der Technik selbst. Viel häufiger sind es zwei Dinge: Standardpasswörter, die nie geändert wurden, und Administrationszugänge, die offen über das Internet erreichbar sind, statt über ein VPN oder einen anderen abgesicherten Weg. Beides zusammen macht eine Anlage von außen sichtbar und steuerbar. Die zugrunde liegenden Schwächen vieler verbreiteter Systeme sind zudem längst öffentlich dokumentiert.
Dazu kommt ein strukturelles Thema, das Markus im Interview anspricht:
„Das Komplexe dabei: die Systeme sind teils auch dezentral extrem gewachsen.“
Über Jahre sind viele Standorte, Geräte und Steuerungsoberflächen zusammengekommen, oft eingerichtet von unterschiedlichen Dienstleister:innen. Wo niemand den vollständigen Überblick hat, bleibt leicht ein Zugang offen, an den niemand mehr denkt.
Was wir in Österreich gefunden haben
Um das Risiko für den heimischen Markt einzuschätzen, hat unser Team eine kontrollierte Recherche durchgeführt, im Rahmen verantwortungsvoller Sicherheitsforschung und ohne in fremde Systeme einzugreifen. Das Ergebnis war ernüchternd. Schon beim ersten Anlagenmodell, das wir uns genauer angesehen haben und bei dem eine bekannte Schwachstelle vorlag, zeigte sich, wie niedrig die Hürde tatsächlich ist. Theoretisch ließen sich sicherheitskritische Einstellungen verändern, bis hin zum Abschalten der Kühlung. Wir haben keinerlei Manipulation vorgenommen, sondern im Sinne einer verantwortungsvollen Offenlegung auf das Problem aufmerksam gemacht.
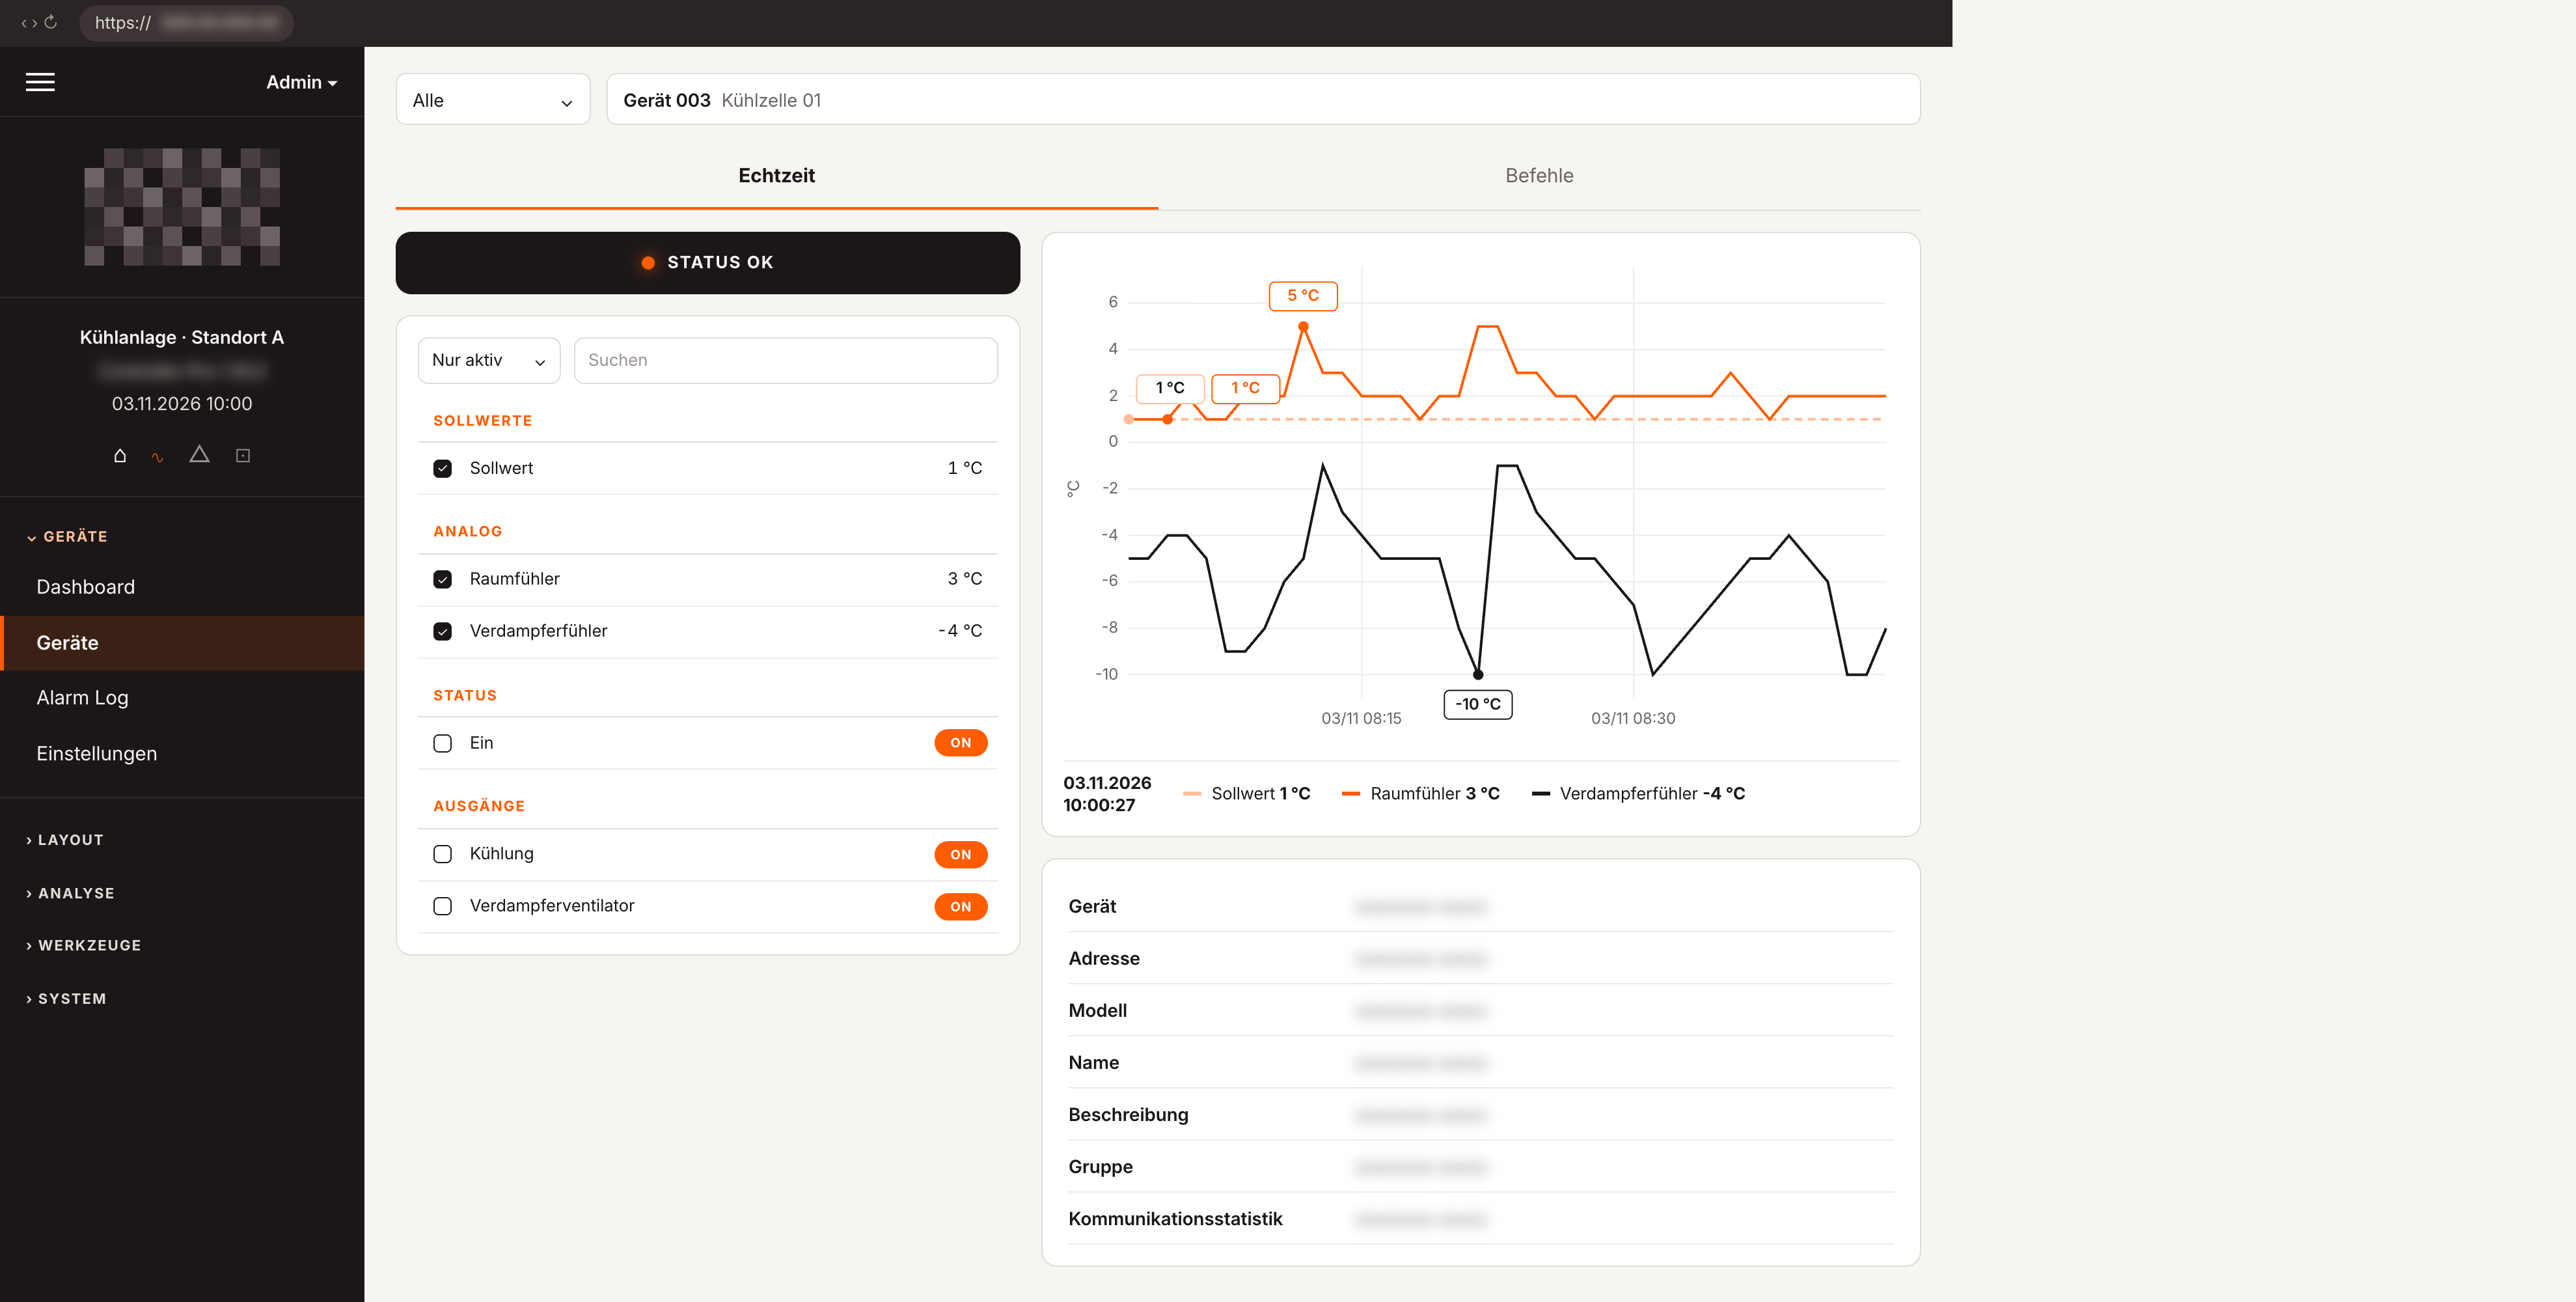
„Die Grundlage ist gar nicht so komplex“
Georg Lerchbaum, Security Engineer & Pentester bei BrightFlare, ordnet die technische Seite ein:
„Wir beschäftigen uns sehr tief mit diesen Themen, aber die Grundlage ist hier eben gar nicht so komplex. Wir haben uns angesehen, wie es in Österreich aussieht, und sind schon beim ersten Anlagenmodell fündig geworden, von dem wir wussten, dass eine Schwachstelle vorliegt. Das Entscheidende im ersten Schritt ist: In vielen Fällen reicht ein konsequenter Passwortwechsel und ein abgesicherter Zugang, um das Risiko drastisch zu senken.“
Diese Botschaft ist uns wichtig. Es geht nicht darum, Angst zu verkaufen, sondern darum, mit überschaubarem Aufwand einen großen Unterschied zu machen.
Wer trägt die Verantwortung?
Die ehrliche Antwort lautet: Es ist geteilte Verantwortung. Drei Parteien spielen zusammen.
- Endkund:innen, etwa Supermarktketten, betreiben die Anlagen und sind darauf angewiesen, dass diese sicher konfiguriert sind.
- Reseller:innen und Integrator:innen im jeweiligen Land liefern und installieren die Systeme, oft inklusive eigener Software zur Steuerung. Hier stellt sich die zentrale Frage: Wird diese Software standardmäßig abgesichert ausgeliefert, oder bleibt die Absicherung dem Zufall überlassen?
- Hersteller:innen legen fest, wie sicher ein Produkt im Auslieferungszustand ist, etwa ob ein individuelles Passwort erzwungen wird.
In der Praxis fällt Verantwortung oft durch die Lücken zwischen diesen Parteien. Jede verlässt sich ein Stück weit auf die andere, und am Ende steht eine Anlage offen im Netz.
Was jetzt zu tun ist
Für Betreiber:innen lohnt sich ein nüchterner Blick auf wenige, wirkungsvolle Punkte:
- Standardpasswörter ausnahmslos durch individuelle, starke Passwörter ersetzen.
- Administrationszugänge nicht offen ins Internet stellen, sondern über VPN oder vergleichbar abgesicherte Wege erreichbar machen.
- Regelmäßig prüfen, welche Systeme von außen sichtbar sind.
- Zuständigkeiten mit Reseller:innen und Dienstleister:innen klar und schriftlich vereinbaren.
Keiner dieser Schritte erfordert teure Spezialtechnik. Das meiste ist eine Frage von Sorgfalt und klaren Prozessen.
So unterstützt BrightFlare
Als Integrationspartner mit eigenem Security-Team machen wir genau solche Risiken sichtbar, bevor es jemand anderes tut. Von der Bestandsaufnahme über Penetration Testing bis zur konkreten Absicherung sorgen wir dafür, dass Ihre unsere Kund:innen dort geschützt ist, wo es am meisten zählt. Dabei unterstützen wir technisch und organisatorisch und beraten in diverse Richtungen - wie etwa zum Cyber Resilience Act, der in diesem Zusammenhang ebenso relevant ist.
Sie möchten wissen, wie es um Ihre Anlagen steht? Sprechen Sie mit uns, bevor aus einer offenen Tür ein teurer Vorfall wird.